|
금융위원회는 14일 신진창 사무처장 주재로 금융감독원·금융보안원 및 관계부처 등이 참석한 ‘제2차 긴급 상황대응 회의’를 열고 해킹 침해가 확인된 금융회사가 총 16개사로 늘었다고 밝혔다.
현재까지 확인된 정보 유출 규모는 약 10만건이다. 유출된 정보에는 성명·연락처·주민등록번호 등이 포함됐으나, 계좌번호·카드번호 등 직접적인 부정결제로 이어질 우려가 있는 정보의 유출은 확인되지 않았다.
이날 추가로 침해사고가 확인된 5개사에는 가상자산 거래소 고팍스(운영사 스트리미)와 프라뱅이 포함됐다. 고팍스는 국내 5대 원화마켓 거래소 중 하나로, 세계 최대 가상자산 거래소인 바이낸스가 최대주주다. 프라뱅은 가상자산 간 거래만 지원하는 코인마켓 거래소다.
가상자산 거래소 고팍스를 운영하는 스트리미는 한 자릿수의 계정을 대상으로 비정상적인 로그인 시도가 있었으나 이상거래탐지시스템을 통해 관련 징후를 포착하고 대응 조치를 취했으며 고객 자산 피해는 발생하지 않았다고 밝혔다.
김나영 고팍스 대표는 “이번 사안을 무겁게 받아들이고 있다”며 “현재 추진 중인 차세대 IT 시스템 업그레이드를 조속히 완료하는 등 고객 보호와 보안 체계를 한층 강화해 나가겠다”고 말했다.
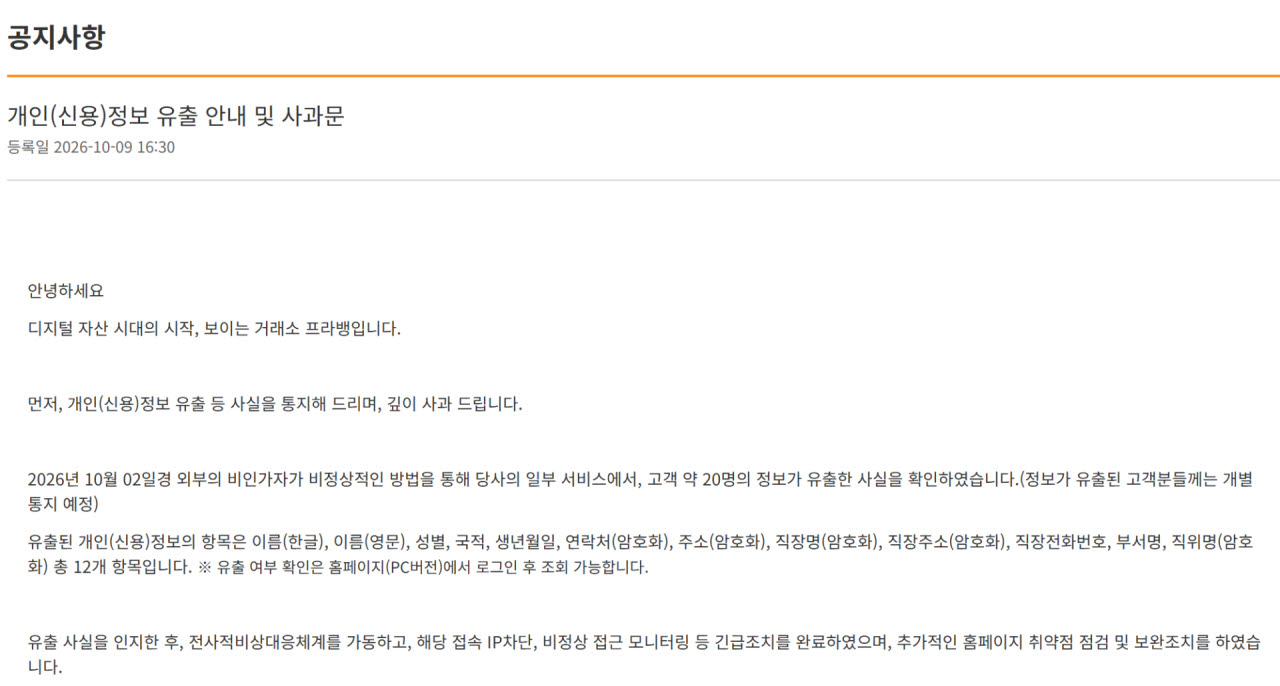
프라뱅은 지난 9일 “개인(신용)정보 유출 등 사실을 통지해 드리며 깊이 사과 드립니다”라는 내용의 공지를 올렸다. 공지에 따르면 지난 2일 외부의 비인가자가 비정상적인 방법을 통해 프라뱅의 일부 서비스에서 고객 약 20명의 정보가 유출됐다.
유출된 개인(신용)정보의 항목은 이름(한글), 이름(영문), 성별, 국적, 생년월일, 연락처(암호화), 주소(암호화), 직장명(암호화), 직장주소(암호화), 직장전화번호, 부서명, 직위명(암호화) 총 12개 항목이다.
프라뱅은 “유출 사실을 인지한 후 전사적비상대응체계를 가동하고, 해당 접속 IP차단, 비정상 접근 모니터링 등 긴급조치를 완료했으며 추가적인 홈페이지 취약점 점검 및 보완조치를 했다”고 말했다.
|
신진창 사무처장은 “수차례 전수점검과 관리 강화를 주문했음에도 금융회사에서 기본적인 부분이 지켜지지 않은 사례가 발견됐다”며 “매우 뼈아픈 부분”이라고 지적했다.
이어 “이번 사고를 계기로 금융회사 외부접점·인증관리 등 공격표면 관리뿐 아니라 전 금융권의 보안관제 체계, CEO·이사회 등 책임성 확보 등 보안체계 전반에 대한 철저한 재점검과 근본적 제도 개선이 이뤄지도록 최선을 다할 것”이라고 강조했다.