|
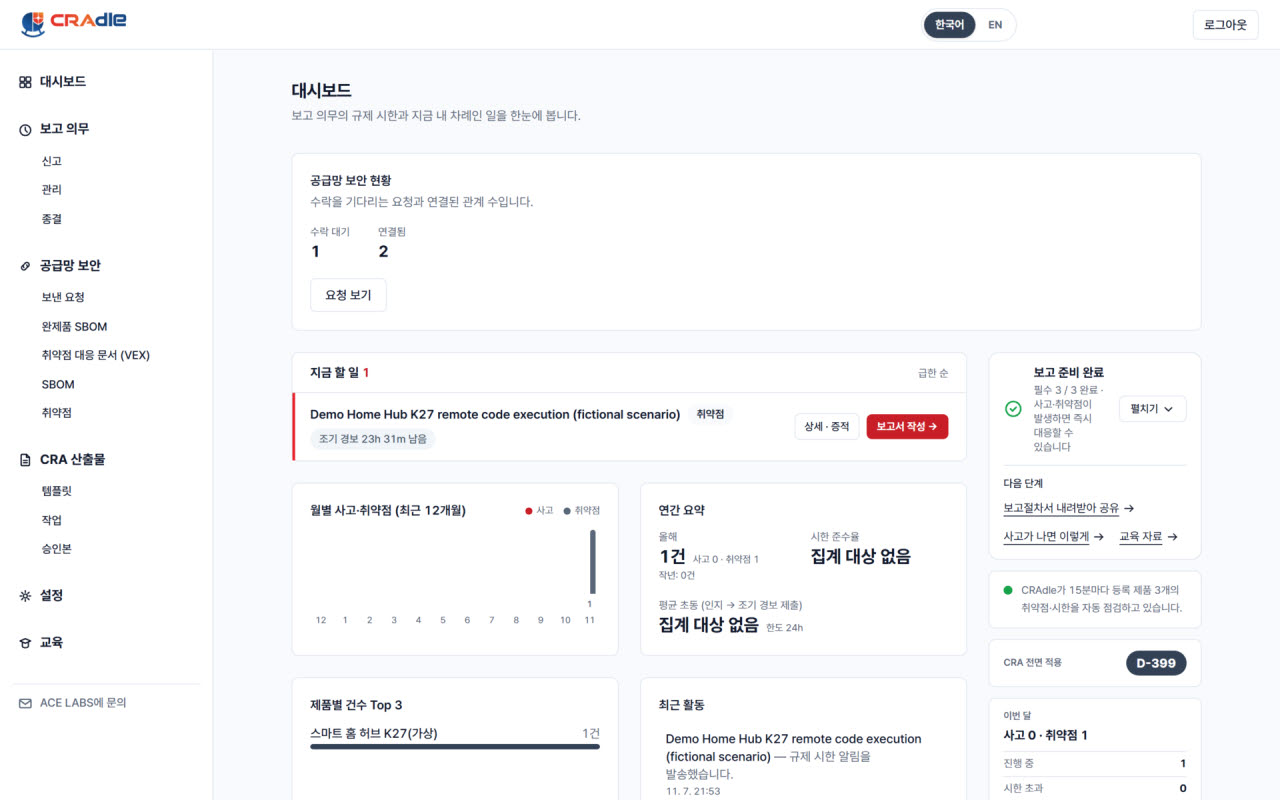
EU CRA는 디지털 요소가 포함된 제품의 사이버보안 요구사항을 규정한 법률이다. 2026년 9월 11일부터 악용 중인 취약점과 중대한 보안사고에 대한 보고 의무가 적용됐으며, 2027년 12월 11일부터 주요 사이버보안 요구사항이 전면 적용될 예정이다.
CRA 제14조에 따라 제조기업은 적용 대상 취약점이나 중대한 보안사고를 인지한 후 24시간 이내 조기 경보와 72시간 이내 후속 통지를 해야 한다. 이후 사안별 규정에 따른 최종 보고도 이행해야 한다. 과징금은 부속서 I과 제13조·제14조 의무 위반 시 최대 1500만유로 또는 직전 회계연도 전 세계 연매출의 2.5% 중 큰 금액까지 부과될 수 있다. 해당 과징금 규정은 2027년 12월 11일부터 적용된다.
|
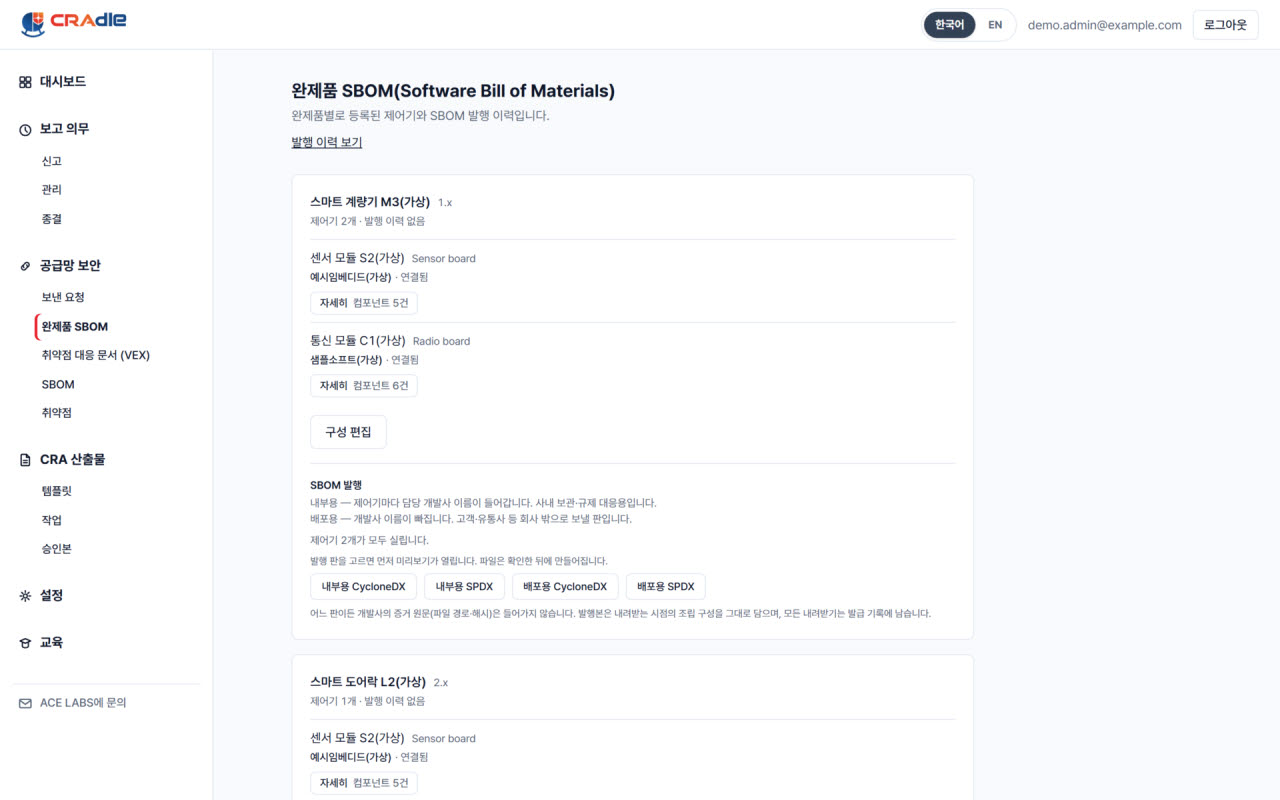
제품 구성 부품과 관련된 취약점 후보를 확인하고 담당자에게 이메일 알림을 제공하는 기능도 추가했다. 제조기업은 해당 취약점이 제품에 미치는 영향을 검토한 뒤 판단 결과를 표준 형식의 VEX(Vulnerability Exploitability eXchange) 문서로 발행할 수 있다.
CRA 기술문서 대응을 위한 산출물 관리 기능도 강화했다. 국문·영문 템플릿을 제공해 관련 문서를 작성하고 관리할 수 있으며, 프로젝트별 문서 진행 현황과 승인 대기 상태를 한 화면에서 확인할 수 있다. 문서별 담당자 지정과 승인 이력 관리, 제품 단위 일괄 승인, 이전 승인본과의 변경사항 확인 기능도 지원한다. 최종 승인된 문서 목록은 별도로 보관해 기술문서 준비와 승인 이력을 확인하는 내부 관리 기록으로 활용할 수 있다.
기존 CRA 보고 지원 기능도 유지된다. 크래들은 24시간 조기 경보와 72시간 후속 통지 등 보고 시한을 관리하고, 단계별 입력을 돕는 ‘보고 위저드’를 통해 필수 항목을 점검할 수 있도록 지원한다. 사내 검토·승인 절차와 유럽연합 사이버보안청(ENISA) 제출 준비에 필요한 증적 기록 관리 기능도 제공한다.
노민석 에이스랩스 대표는 “CRA 대응은 보고서 한 장으로 끝나지 않고, 부품을 기록하고 근거 문서를 갖추는 일까지 진행돼야 한다”며 “보고·부품·문서를 하나의 서비스로 묶어 제조사가 CRA에 효과적으로 대응하도록 돕겠다”고 말했다.
에이스랩스 관계자는 “이번 기능 확장을 통해 EU 시장에 진출했거나 수출을 준비 중인 제조기업이 공급망 보안과 기술문서 관리, 취약점 보고 업무를 체계적으로 수행할 수 있을 것으로 기대한다”고 전했다.