딜은 채용 지원 단계부터 재직 기간까지 신원을 확인하는 ‘딜 시큐리티(Deel Security)’를 출시했다고 5일 밝혔다. 딥페이크 영상과 대리 면접을 탐지하고, 지원자의 얼굴과 정부 발급 신분증을 대조하는 방식이다. 원격 채용과 글로벌 고용이 확산하면서 가짜 신분으로 기업에 접근하는 사례가 늘자 채용 단계의 신원 검증을 기업 보안의 일부로 강화하겠다는 취지다.
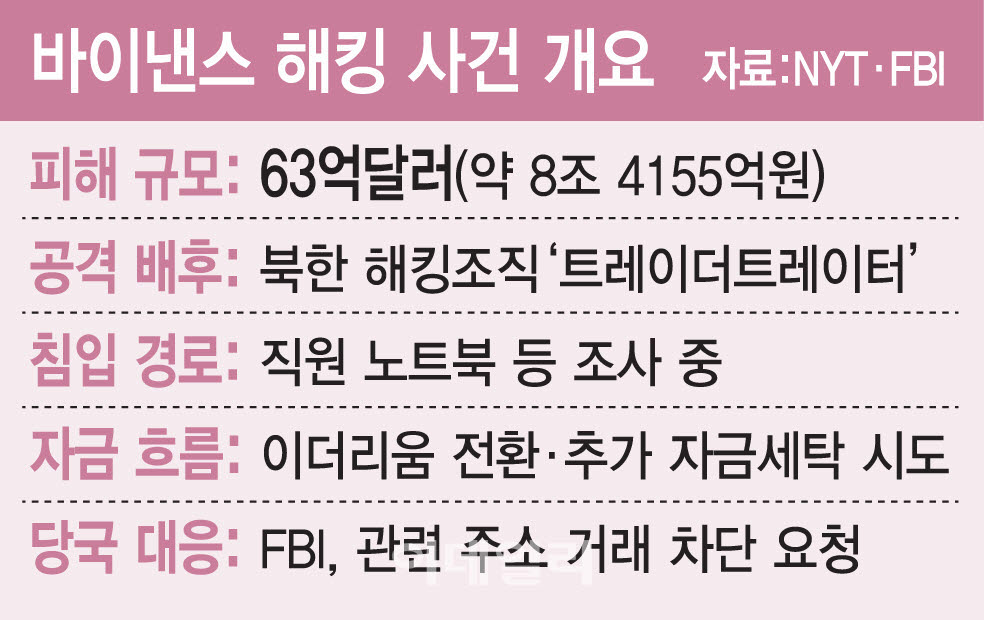
최근 발생한 바이낸스 해킹 사건은 이런 위험을 보여주는 대표적인 사례다. 세계 최대 가상자산 거래소 바이낸스는 지난 3일(현지시간) 공개한 사고 보고서에서 북한 해킹 조직으로 추정되는 공격자가 가짜 기업과 채용 담당자를 내세워 소프트웨어 엔지니어에게 접근했다고 밝혔다. 공격자는 실제 구직 플랫폼에서 이직 제안을 하고 화상 면접까지 진행한 뒤, 코딩 과제로 위장한 악성코드 저장소를 내려받도록 유도했다.
직원의 업무용 컴퓨터가 감염되면서 공격은 내부로 확산됐다. 해커들은 탈취한 계정과 내부 시스템 접근 권한을 이용해 바이낸스의 지갑 인프라에 침투했고, 사내 AI 도구까지 악용했다. 지난달 29일에는 약 4분 동안 대규모 가상자산이 무단 인출됐다. 바이낸스가 밝힌 피해 규모는 약 63억4000만달러(약 8조4000억원)에 달한다. 미국 연방수사국(FBI)은 북한 해킹 조직 트레이더트레이터를 배후로 지목했다.
채용 사칭은 기업 내부로 들어가기 위한 수단이자 기업의 신뢰 체계를 공략하는 사회공학적 공격이다. 시스템 취약점을 직접 뚫는 대신 직원이 스스로 악성 파일을 내려받고 실행하도록 유도한다는 점에서 기존 보안 체계만으로 막기 어렵다.
|
MS의 최근 분석은 이런 공격이 AI를 만나 더욱 정교해지고 있음을 보여준다. MS 위협 인텔리전스가 지난달 29일 공개한 보고서에 따르면 북한 해킹 조직은 AI를 활용해 표적 기업과 직원에 대한 정보를 수집하고, 맞춤형 피싱 문서와 가짜 채용 담당자 프로필을 제작하고 있다.
특히 한국 사용자를 겨냥한 피싱 공격에서 100개가 넘는 PDF 미끼 문서가 확인됐다. 공격자는 지난 8~9월 개인별 정보를 반영한 문서를 제작했으며, 파일 메타데이터에서는 수십 개의 문서가 불과 몇 분 사이 연속으로 생성된 흔적이 발견됐다. MS는 AI 플랫폼을 활용해 문서 제작을 자동화했을 가능성이 매우 높다고 분석했다.
가짜 기업과 채용 담당자도 빠르게 만들어졌다. 북한 해킹 조직 제이드 슬리트(Jade Sleet)는 지난 6월 8~12일 AI 기반 블록체인 기업을 포함한 위장 회사 3곳과 관련 프로필을 만들어 보안·AI·블록체인 업계 종사자에게 접근했다. 소프트웨어 엔지니어 채용을 내세워 면접을 제안하는 방식이었다.
AI는 악성코드 개발에도 동원됐다. MS는 북한 해킹 조직들이 AI 코딩 도구인 커서(Cursor) 등을 활용해 코드 생성과 변환, 디버깅, 리팩토링, 난독화 작업을 수행한 정황을 확인했다. 오픈소스 에이전트형 AI 모의 침투 테스트 도구인 아르텍스(ARTEX)를 실제 공격에 활용한 사례도 포착했다.
MS는 북한 해킹 조직의 AI 활용이 인간의 지휘 없이 독자적으로 공격을 수행하는 수준은 아니라고 강조했다. 공격 목표와 방향은 사람이 정하고, AI가 정찰과 문서 제작, 신분 위장, 코드 개발과 정보 분석을 지원해 작전의 속도와 규모를 키우는 구조라는 설명이다.
|
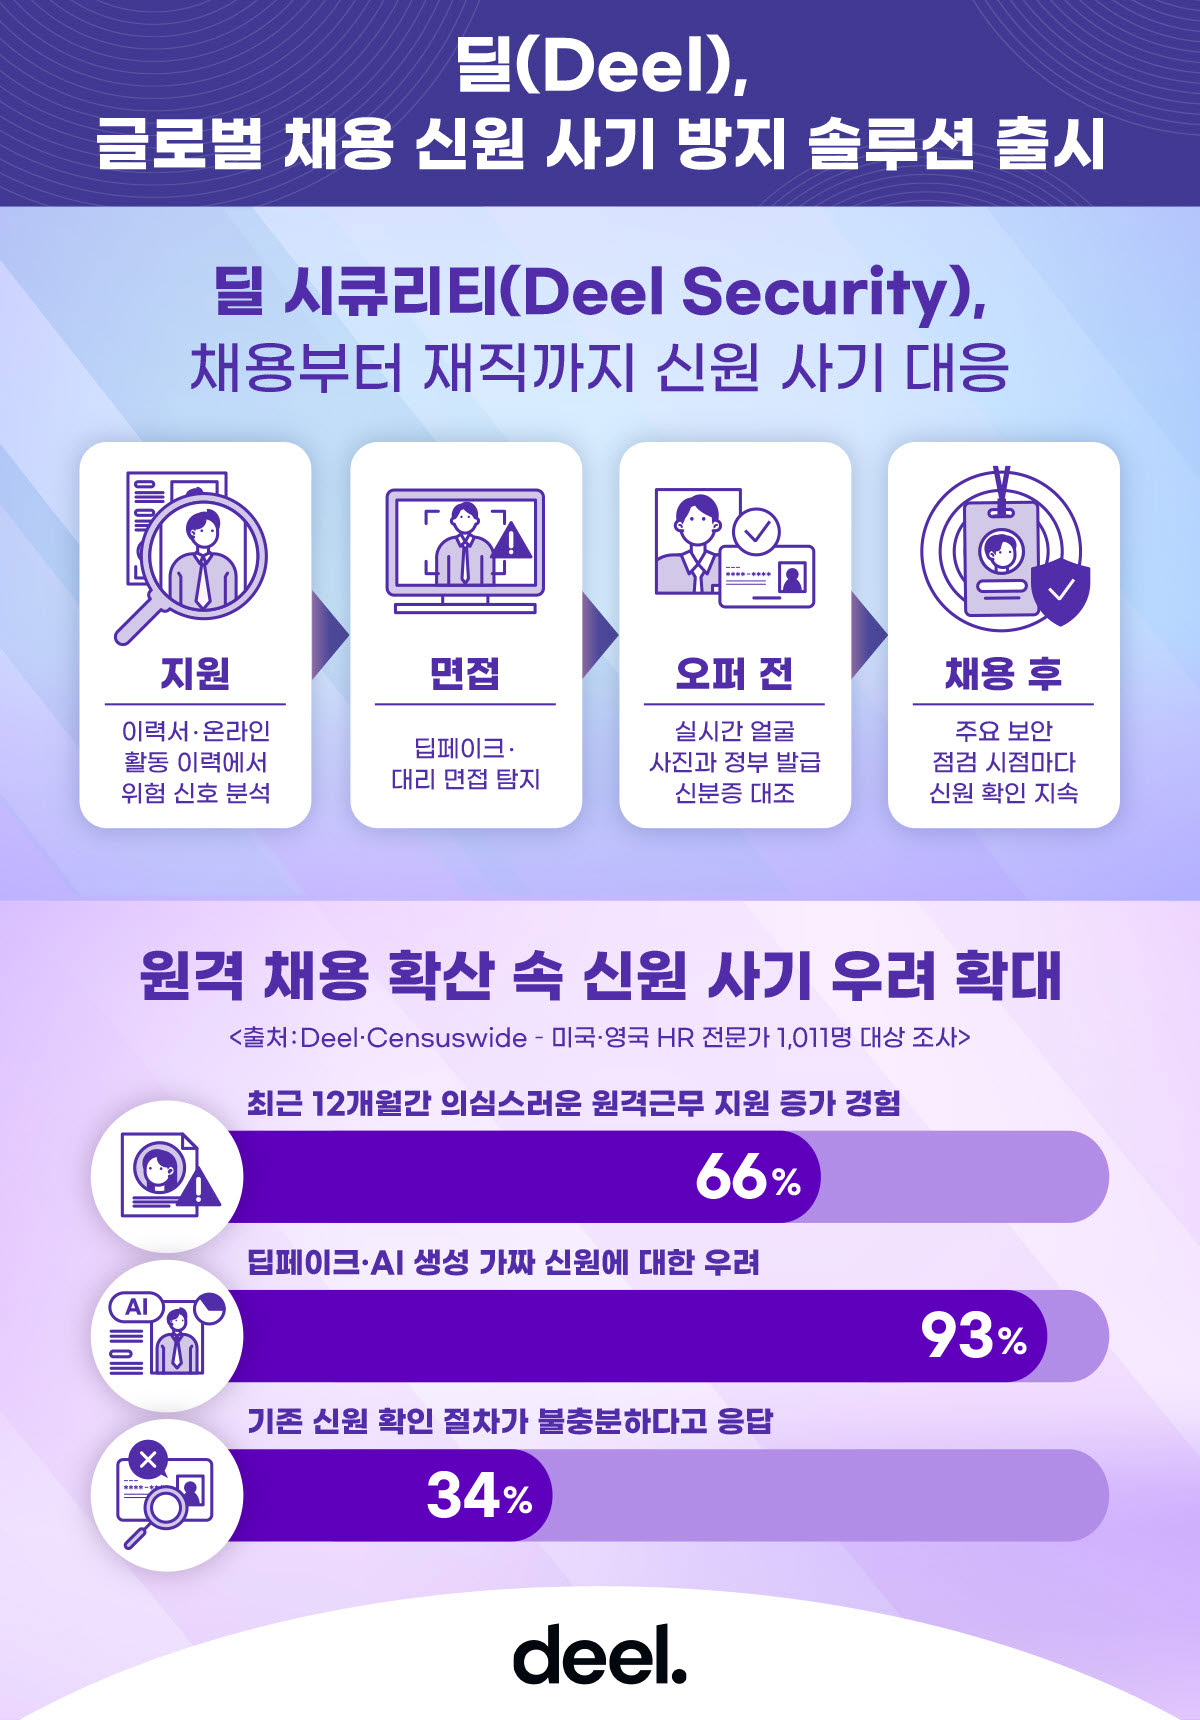
딜 시큐리티는 지원서와 온라인 활동 이력, 면접, 신분증 등에서 위험 신호를 분석한다. 딥페이크 영상이나 대리 면접 여부를 탐지하고, 채용 제안 전에는 실시간 촬영한 얼굴 사진과 정부 발급 신분증을 대조한다. 입사 이후에도 주요 보안 점검 시점에 신원을 다시 확인한다.
딜은 자체 채용관리시스템(ATS)뿐 아니라 외부 채용관리시스템과 연동할 수 있도록 했다. 옥타(Okta) 등 기업용 신원관리 도구와도 연결해 인사·보안 담당자가 기존 업무 환경에서 위험 신호를 확인할 수 있다. AI 기반 탐지에 전문가 검토를 결합하며, 고위험 사례에는 판단 근거를 담은 보고서를 제공한다. 최종 채용 여부와 대응은 고객사 담당 조직이 결정한다.
딜이 미국 시장조사기관 센서스와이드(Censuswide)와 미국·영국 HR 전문가 1011명을 대상으로 실시한 조사에서도 채용 사기 우려가 확인됐다. 응답자의 66%는 최근 1년간 의심스럽거나 사기 가능성이 있는 원격근무 지원이 증가했다고 답했다. HR 리더의 93%는 딥페이크나 AI로 신원을 위조한 가짜 지원자를 우려했고, 34%는 기존 신원 확인 절차만으로는 충분하지 않다고 응답했다.
딜 시큐리티는 지난 7월 인수한 AI 보안 기업 클래리티(Clarity)의 기술을 기반으로 개발됐다. 딜은 자사 채용 과정에서도 해당 기술을 활용해 왔으며, 지난달 29일부터 서비스를 제공하고 있다. 전 세계 150개국 이상에서 이용할 수 있다.
MS 역시 기업에 채용 검증 강화를 권고했다. 지원자의 이력서와 경력, 주소와 연락처가 일관되는지 확인하고, 여러 차례 화상 면접에서 실제 지원자의 모습을 확인해야 한다는 것이다. 동일한 전화번호가 여러 계정에서 사용되는지, 여러 회사에 같은 신분으로 지원하거나 근무하는지도 살펴볼 필요가 있다고 제시했다.
기업 보안의 경계가 네트워크와 시스템에서 사람의 신원으로 확장되고 있다. 원격 채용과 글로벌 고용이 보편화된 상황에서 직원과 지원자가 실제 누구인지 확인하는 일이 계정과 시스템을 보호하는 첫 단계가 된 셈이다.