|
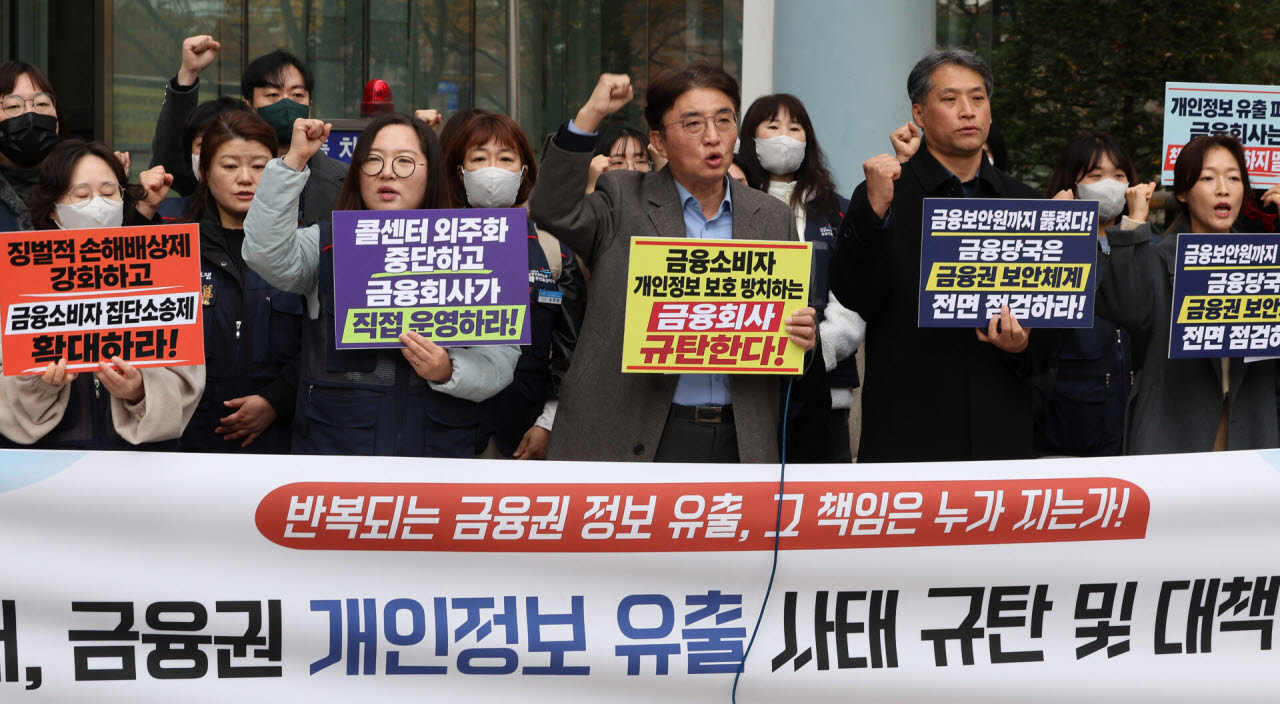
한창민 사회민주당 의원실이 지난 13일 금감원에서 추가로 받은 자료에 따르면 9월 이후 침해사고를 보고한 금융회사는 19곳이며 사고는 20건이다. 보고된 피해 규모는 단순 합산하면 11만명·건을 넘는다. 다만 인원과 정보 건수가 섞여 있고 일부 추정치도 포함된 수치다.
단체들은 KB국민은행의 피해 규모 정정 사례를 지적했다. 은행은 지난 10월 2일 유출 인원을 119명으로 발표했지만 금감원 검사 과정에서 추가 피해가 확인돼 같은 달 26일 2210명으로 정정했다. 최초 발표의 18배가 넘는다. 유출 항목도 17개에서 39개로 늘었고 연소득과 예금 잔액, 계좌번호, 신용등급, 연체정보 등이 포함됐다.
해킹 공격이 약 43시간 이어졌는데도 은행은 공격이 끝난 뒤에야 정보 유출 사실을 인지했다. 단체들은 “사고를 인지하고도 피해 규모와 유출 항목을 제대로 파악하지 못했다면 정보보호 관리체계가 작동했는지부터 따져야 한다”고 지적했다. 축소 발표 여부와 추가 피해 확인 이후 통지·신고 의무를 지켰는지도 조사하라고 요구했다.
금융권 보안을 지원하는 금융보안원도 지난 9일 해킹을 당했다. 정보보호 상시평가 사이트가 뚫려 행정서식 200여건과 개인정보 300여건, 시스템 이용자 정보 350여건이 유출됐다. 금융보안원은 대부분 금융회사 평가 담당 직원의 정보이며 고객 민감정보는 유출되지 않았다고 밝혔다. 단체들은 금감원에 금융보안원 검사 권한이 없는 만큼 금융위원회에 조사를 요청하라고 했다.
피해구제 제도 개선도 요구했다. 단체들은 KB국민은행이 ‘2차 피해 전액 보상’을 밝혔지만 피해자가 정보 유출과 피해 사이의 인과관계를 입증해야 한다면 실제 보상받기는 어렵다고 지적했다. 이들은 “사고 자료와 접속기록은 금융회사가 갖고 있는데, 인과관계를 입증할 부담은 피해자가 지고 있다”고 밝혔다.
이에 유출 이후 일정 기간 안에 2차 피해가 발생하고 유출 정보와 범행 수법의 관련성이 인정되면 인과관계를 추정하는 제도를 도입하라고 요구했다. 금융회사의 자료 제출 의무를 강화하고, KB국민은행이 밝힌 보상도 기간과 대상, 입증 기준을 구체적으로 정해 공지해야 한다고 주장했다. 금전 피해가 없어도 유출 자체에 대한 배상 기준을 마련하고 집단소송제를 금융소비자 피해 전반으로 확대해야 한다고도 했다.
단체들은 “정보보호최고책임자(CISO)가 보안 위험을 알고도 조치할 권한과 독립성이 없다면 정보보호는 제대로 작동하지 않는다”며 CISO에게 위험한 시스템의 운영 중단 요구권 등을 주고, 경영진의 관리 책임도 따져야 한다고 촉구했다.