해커가 바이낸스의 전자서명을 확보한 뒤 이더리움 표준 기능을 이용해 자신이 만든 프로그램에 지갑 권한을 넘기고, 이를 통해 가상자산을 빼냈다는 분석이다.
|
|
공격에 활용된 기술은 이더리움 표준인 ‘EIP-7702’다. 이 기능은 일반적인 가상자산 지갑이 외부 프로그램을 통해 거래를 실행할 수 있도록 권한을 위임하는 기술이다. 자동 결제나 여러 거래를 한꺼번에 처리할 때 활용할 수 있다.
전자서명은 지갑 주인이 거래를 승인했다는 디지털 도장과 같다. EIP-7702는 이 서명을 바탕으로 외부 프로그램이 지갑을 대신해 거래를 실행하도록 권한을 넘길 수 있게 한다.
이번 사건에서는 해커가 확보한 전자서명을 악용해 자신이 만든 프로그램에 지갑 권한을 위임한 것으로 분석된다. 권한을 넘겨받은 프로그램은 바이낸스의 이더리움 지갑에서 가상자산을 해커의 지갑으로 옮겼다.
김 교수는 이를 현실 세계의 위임장에 비유했다. 사람에게 권한을 맡기는 대신 프로그램에 지갑의 거래 권한을 넘긴다는 점이 다르다. 새로운 해킹 기술을 개발했다기보다 기존에 마련된 정상적인 표준 기능을 악용한 사례라는 설명이다.
이번 공격은 이더리움에만 국한되지 않았다. 블록체인 분석업체 TRM랩스 등에 따르면 해커는 이더리움을 비롯해 비트코인, 트론 등 여러 블록체인에서 바이낸스 지갑의 자산을 빼냈다. 전체 유출액은 약 63억달러로 추산된다.
이 가운데 이더리움에서는 EIP-7702를 이용해 약 25억달러 규모의 자산을 탈취한 것으로 분석됐다. 다른 블록체인에서는 정상적인 전자서명을 이용한 거래 방식으로 자산을 옮겼다.
|
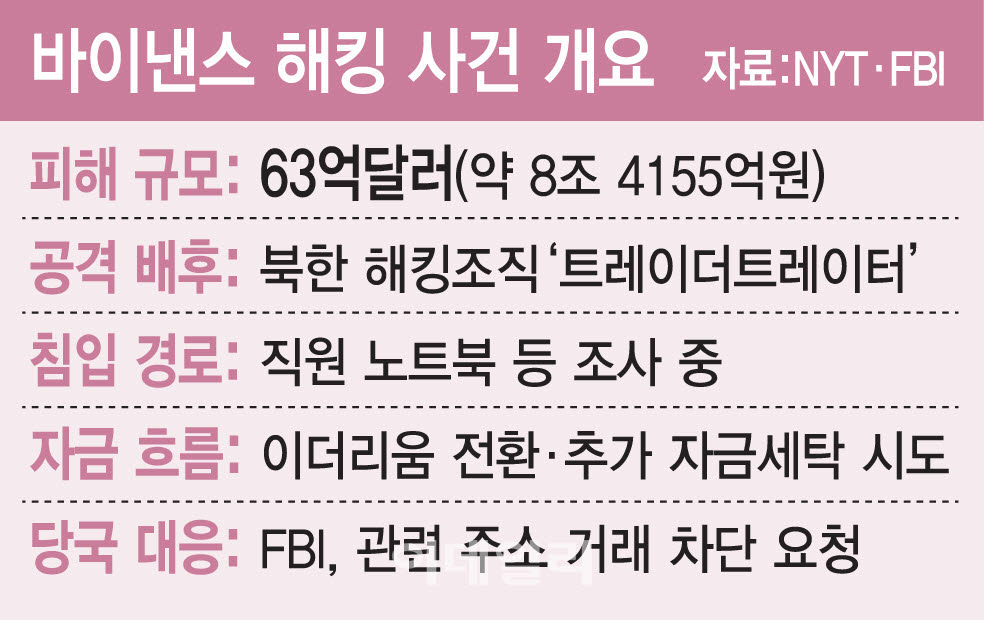
초기 조사에서 바이낸스 내부 개발 담당자의 노트북이 해킹당한 흔적이 발견됐다는 발표도 나왔다. 바이낸스는 이후 추가 침해 지점을 확인했다고 밝혔지만, 노트북 침해가 이번 공격의 직접적인 진입 경로였는지는 아직 확인되지 않았다. 지갑의 비밀키가 유출됐다는 증거도 발견되지 않았다고 밝혔다.
배후로는 북한 연계 해킹조직이 지목됐다. 미국 연방수사국(FBI)은 이번 공격을 북한 연계 조직인 트레이더트레이터(TraderTraitor)의 소행으로 공식 지목했다. 북한은 관여 사실을 부인했다.
이번 사건은 가상자산 보안이 비밀키 관리만으로 해결되지 않는다는 점을 보여준다. 거래를 승인하는 전자서명 시스템과 내부 개발·운영 환경, 외부 프로그램에 지갑 권한을 위임하는 절차까지 공격 대상이 될 수 있기 때문이다. 정상적인 기술도 권한을 누구에게, 어떤 방식으로 넘기느냐에 따라 보안 위험으로 이어질 수 있다는 지적이다.