|

자틴 사치데바 시스코 아시아태평양·일본·중국(APJC) 지역 최고 보안 아키텍트는 13일 서울 삼성동 시스코코리아 사무실에서 열린 ‘AI 시대의 사이버보안’ 기자간담회에서 최근 국내 금융권 해킹 사태와 관련해 이같이 밝혔다.
사치데바 아키텍트는 “최근 한국에서 발생한 공격 사례를 살펴봤다”며 “공격자들이 AI를 활용해 공격 속도를 높인 것은 맞지만, 실제 악용된 취약점이나 공격 경로는 기존에도 잘 알려져 있던 것들”이라고 지적했다.
그는 AI 공격에 대응하기 위해 새로운 보안 기술을 도입하는 것보다 기존 보안 체계를 제대로 갖추는 것이 중요하다고 설명했다. 제로 트러스트, 네트워크 세그먼테이션(분리), 내부망에서의 공격자 이동 통제, 접근권한 관리 등이 대표적이다. 다만 AI로 공격 속도가 빨라진 만큼 방어에도 AI를 적극 활용해야 한다고 강조했다.
“인증만으론 부족…접근권한까지 통제해야”
이날 간담회에서는 국내 금융권 해킹 사고에서 거론된 인가 미흡 취약점에 대한 대응 방안도 논의됐다. 인증이 이용자의 신원을 확인하는 절차라면 인가는 인증된 이용자가 어떤 정보에 접근할 수 있는지를 결정하는 절차다. 인증을 거쳤더라도 필요 이상의 권한이 부여되면 중요 정보가 유출될 수 있다.
사치데바 아키텍트는 “시스코 시큐어 액세스(Secure Access)를 통해 AI 에이전트가 어떤 도구와 MCP 서버, 데이터에 접근하는지 확인할 수 있다”며 “허용된 범위를 벗어나 권한을 남용하거나 비정상적인 행동을 하는 경우 이를 탐지하고 차단할 수 있다”고 말했다.
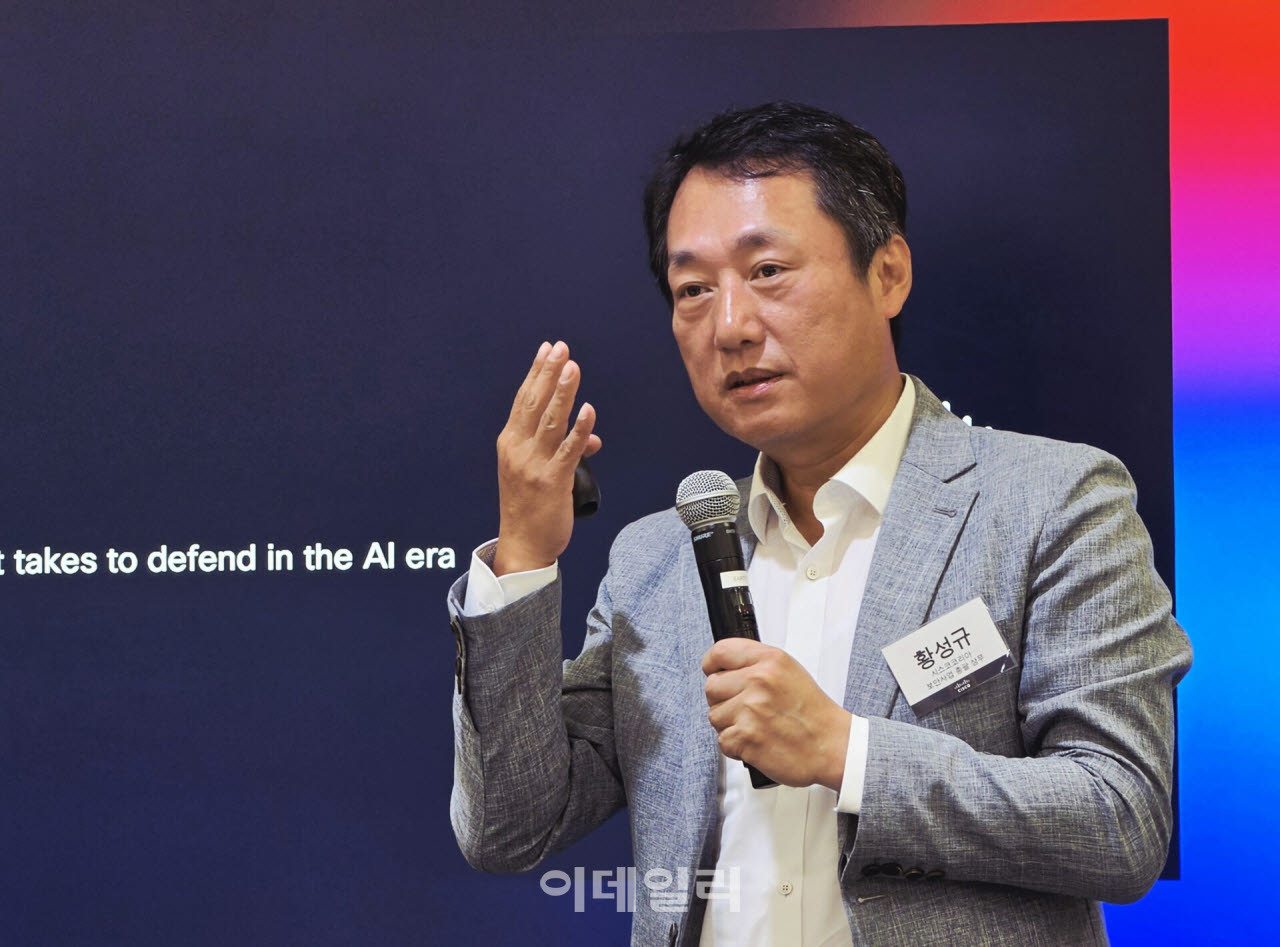
다만 시큐어 액세스만으로 모든 인증·인가 취약점을 해결할 수 있는 것은 아니다. 황성규 시스코코리아 보안사업총괄 상무는 국내 금융권 사고 대응과 관련해 MFA와 신원 기반 접근통제가 우선돼야 한다는 점을 추가로 설명했다.
황 상무는 “우선 MFA를 적용했어야 한다”며 “시스코의 경우 시큐어 액세스만으로 해결하는 것이 아니라 듀오(Duo) 기반 아이덴티티 인텔리전스와 시큐어 액세스를 함께 적용해야 한다”고 밝혔다. 인증 이후에도 이용자와 AI 에이전트의 권한을 확인하고 필요한 데이터에만 접근하도록 제한해야 한다는 것이다.
|
“보안 전면 교체 어려워…단계적 전환 필요”
기업들이 보안 강화를 위해 기존 시스템을 한꺼번에 교체하기 어렵다는 현실적인 문제도 제기됐다. 사치데바 아키텍트는 관리자 접속이나 기존 업무용 애플리케이션에는 여전히 전통적인 접속 기술이 필요한 만큼 가상사설망(VPN)과 제로 트러스트 네트워크 액세스(ZTNA)를 병행하는 과도기가 불가피하다고 설명했다.
시스코는 기존 VPN을 유지하면서 ZTNA를 단계적으로 적용할 수 있도록 관련 기능을 통합 보안 플랫폼인 SASE(Secure Access Service Edge)에 포함했다.
무케시 찬드 탭리얄 시스코 APJC 지역 SASE 비즈니스 리더는 네트워크와 보안 솔루션이 분리된 구조도 기업의 대응을 어렵게 한다고 지적했다. 서로 다른 제품을 운영하면 보안 정책을 일관되게 적용하기 어렵고 사고 원인을 파악하는 데도 시간이 걸릴 수 있다는 것이다.
시스코는 네트워크와 보안을 단일 플랫폼에서 관리해 이러한 부담을 줄일 수 있다고 설명했다. 또 국내에 구축한 시큐어 액세스 접속 지점(PoP)을 통해 올해 7월 29일부터 국내 보안 트래픽을 처리하고 있다. ‘시스코 AI 액세스’를 통해 기업 내부의 승인되지 않은 AI 서비스 이용과 민감정보 유출 위험을 통제하는 기능도 제공한다.
AI 방어 효과 뚜렷…韓 보안 역량은 글로벌 평균 이하
AI는 공격 수단인 동시에 방어 역량을 높이는 기술로도 활용되고 있다. 황성규 상무가 발표한 시스코의 ‘릴렌트리스 디펜스 보고서(Relentless Defense Report)’에 따르면 전 세계 30개 시장의 보안 전문가 8000명 가운데 85%는 AI 활용으로 위협 탐지 속도가 25% 이상 개선됐다고 답했다. 대응 속도가 25% 이상 향상됐다는 응답도 82%였다.
반면 AI 에이전트가 침해됐을 때 이를 탐지하고 대응할 수 있다고 확신하는 조직은 전 세계 54%에 그쳤다. 한국은 37%로 더 낮았다.
국내 기업의 전반적인 사이버 방어 역량도 글로벌 평균을 밑돌았다. 시스코의 종합 평가에서 글로벌 평균은 100점 만점에 64점이었지만 한국은 58점에 머물렀다. 최고 수준의 보안 역량을 갖춘 ‘릴렌트리스 디펜더(최상위 방어자)’ 비율도 전 세계 8%에 비해 한국은 1%에 불과했다.
보안 역량의 차이는 조직적인 대응 체계에서도 드러났다. 최상위 방어자의 83%는 보안·네트워크·인프라 조직이 정보와 도구를 공유하고 있었지만 나머지 기업에서는 37%에 그쳤다. 보안 투자 확대 이후 실제 사고가 감소했다고 응답한 비율 역시 최상위 방어자는 71%로, 나머지 기업의 39%를 크게 웃돌았다.
황 상무는 AI 시대에는 기존 기술을 도입하는 데 그치지 않고 조직 간 협업을 강화하고, 실제 공격에 신속하게 대응할 수 있는 체계를 갖추는 것이 중요하다고 강조했다.