6일 방송통신위원회와 행정안전부, 과학기술정보통신부는 ‘정보보호 및 개인정보보호 관리체계 인증 등에 관한 고시’ 전면개정안을 발표했다.
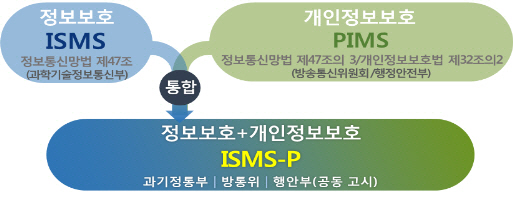
ISMS 인증은 정보보호 관리과정, 보안대책 등 정보보호 관리체계의 적정성을, PIMS 인증은 개인정보의 수집·이용·파기 등 개인정보보호 관리체계의 적정성을 각각 심사해 인증하는 제도다. 데이터를 보호한다는 측면에서 겹치는 사항이 많다는 지적에 따라 통합 논의가 이어진 끝에 지난 9월 고시 개정안을 마련하고, 행정예고를 통해 접수한 의견을 반영해 최종시행안을 도출했다.
이번 개정은 중복 인증으로 인한 부담 완화가 필요하다는 기업들의 의견을 고려해 기존 두 인증 간 인증체계, 인증기준, 인증·심사기관 등 제도 전반의 실질적인 통합을 목표로 했다.
기업들은 새롭게 개편된 102개 통합 인증기준 중 정보보호 관련 80개 인증항목으로 기본적인 ‘정보보호 관리체계(ISMS) 인증’을 받을 수도 있고, 개인정보 관련 22개 인증항목을 추가하면 ‘정보보호 및 개인정보보호 관리체계(ISMS-P)’ 인증도 받을 수 있다. 두 인증을 각각 받을 때보다 비용을 절감할 수도 있고, 의무 대상이 아니었던 개인정보보호 체계 확산도 꾀할 수 있을 것으로 기대된다.
|
기존 인증기관 및 심사기관은 유효기간 내에 새로운 기준에 맞춰 지정 심사를 다시 받게 되며, 인증심사원도 변경된 인증기준으로 심사에 참여하기 위해서는 유효기간 내에 전환교육을 이수해야 한다.
새로운 제도 홍보를 위해 과기정통부와 행안부, 방통위가 주최하고 한국인터넷진흥원이 주관하는 제도 설명회는 오는 13일 오후 서울 강남구 GS타워 아모리스홀에서 진행한다. 통합 인증제도에 대한 이해를 돕고 제도에 대한 궁금증을 해소하기 위해 마련한 자리로, 통합 고시의 주요 내용과 인증신청 방법을 안내하고 질의응답 시간을 가질 예정이다.
정부 관계자는 “이번 제도 통합이 기업들의 인증 관련 비용과 시간 등의 절감과 정보보호 및 개인정보 관리의 전반적인 수준 향상에 기여할 것으로 기대하고 있으며, 앞으로도 현장의 목소리를 경청하여 기업이나 기관들이 정보보호 및 개인정보보호 활동에 어려움이 없도록 노력할 예정”이라고 말했다.