[이데일리 정민주 기자] 금융당국이 16일 금융보안원에 최근 발생한 침해사고 관련해 원인조사를 철저히 실시하라고 했다. 또 이번 조직 운영, 업무체계 등 업무 전반을 근본적으로 쇄신하라고도 했다.
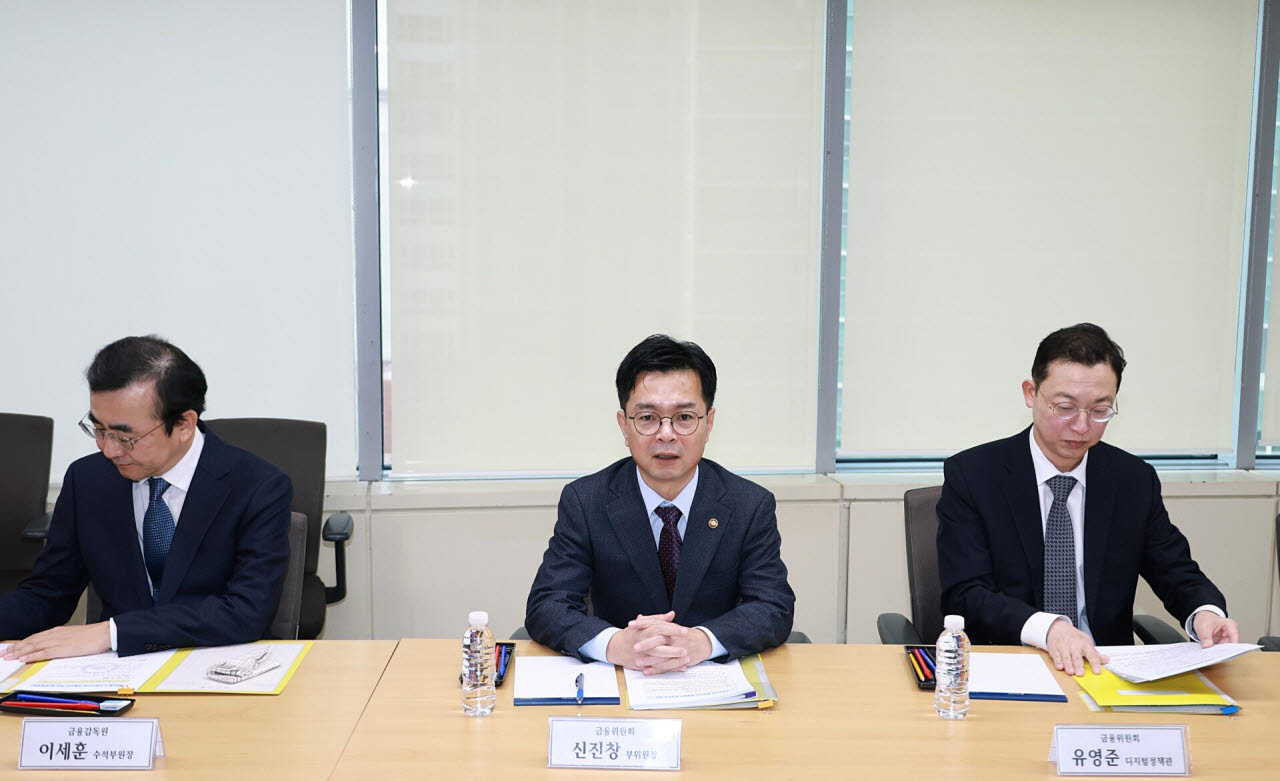
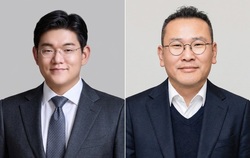
신진창 금융위원회 부위원장이 16일 오전 서울 여의도 금융보안원 여의도 사무소에서 금융감독원 수석부원장과 함께 박상원 금융보안원장을 면담하는 자리를 갖고, 지난 11월 9일 금융보안원에서 발생한 침해사고 관련 사고경위·조사상황 등을 확인 후 면밀한 사고원인 조사와 철저한 재발방지 대책 마련을 지시했다.(사진=금융위원회)
이날 금융당국에 따르면 신진창 금융위원회 부위원장과 이세훈 금융감독원 수석부원장은 여의도에 위치한 금융보안원 사무소를 찾아 이 같은 해킹사고 재발방지 대책을 주문했다.
‘금융보안 문지기’ 역할을 하는 금융보안원은 지난 9일 정보보호 상시평가 사이트가 해킹 공격을 당했다는 사실을 인지하고 이튿날 금융위에 신고했다. 이번 해킹 사고로 금융사 직원의 개인정보 등 650여 건과 행정서식 200건이 유출된 것으로 파악했다.
금융위는 금융보안원의 IT 시스템·업무체계 전반을 신속히 재점검하고 소비자 피해방지에도 만전을 기하라고 당부했다. 재발방지 대책도 조속히 마련하는 한편, 정부와 함께 추진 중인 보안정책 과제들도 차질 없이 이행하라고 강조했다. 양 기관은 전 금융권 보안을 전수 점검하고, 중소형 금융권 보안 지원을 추진 중이다. 보안관제체계 고도화에도 나섰다.
신 부위원장은 “침해사고 대응기관인 금융보안원에서 사고가 발생한 것에 깊은 유감을 표명한다”면서 “금융권 전체의 보안역량 강화라는 본연의 책무를 충실히 수행하라”고 말했다.